

مدیر امنیت سایبری کاریزما: کاغذها را دور بریزید؛ حفظ آبرو و اعتماد سازمان در گرو مانورهای واقعی در میدان است.
امین صادقی مدیر امنیت سایبری کاریزما در جریان بیستونهمین نمایشگاه بینالمللی الکامپ و در پنل تخصصی ریسکنیوز با اشاره به تغییر معادلات امنیت داده در پی تصویب قوانین جدید و وضع جریمههای سنگین مالی برای نشت اطلاعات، بر لزوم شکلگیری سازوکار جامع بیمه سایبری تأکید کرد.
وی خواستار اولویتبندی ریسکها بر اساس ارزش مالی داراییها و عبور از چکلیستهای بوروکراتیک به سمت مانورهای عملیاتی در مواجهه با تهدیدات واقعی شد.
صادقی درخصوص تابآوری زیرساختهای مالی با تبیین فلسفه وجودی بیمه اظهار داشت: ریشه صنعت بیمه از مفهوم امنیت و مدیریت ریسک سرچشمه میگیرد؛ بیمه در نقطهای متولد شد که ریسکی غیرقابل چشمپوشی وجود داشت. با این حال، مواجهه سازمانها با داراییهای دیجیتال گاه تناقضآمیز است؛ اینکه شرکتی با داراییهای در معرض تهدید، بخواهد بهتنهایی و بدون پشتوانه خارجی ریسک خود را پوشش دهد توجیه ندارد، مگر آنکه دارایی و پشتوانه مالی مجزایی خارج از این چرخه برای جبران خسارتها تعریف شده باشد.
وی با تأکید بر جنبههای اقتصادی و پیامدهای مالی بحرانهای امنیتی افزود: امروز در مواجهه با حملات جدی سایبری، پیش و بیش از هر چیز با اعداد و ارقام سنگین روبهرو میشویم. با تصویب و اجرای قوانین جدید در حوزه حاکمیت داده، تبعات نشت اطلاعات مستقیماً به شکل جرایم مالی کلان، ابطال مجوزها و تعهدات حقوقی سنگین ظاهر میشود؛ مسائلی که بقای مالی یک بنگاه را هدف قرار میدهند.
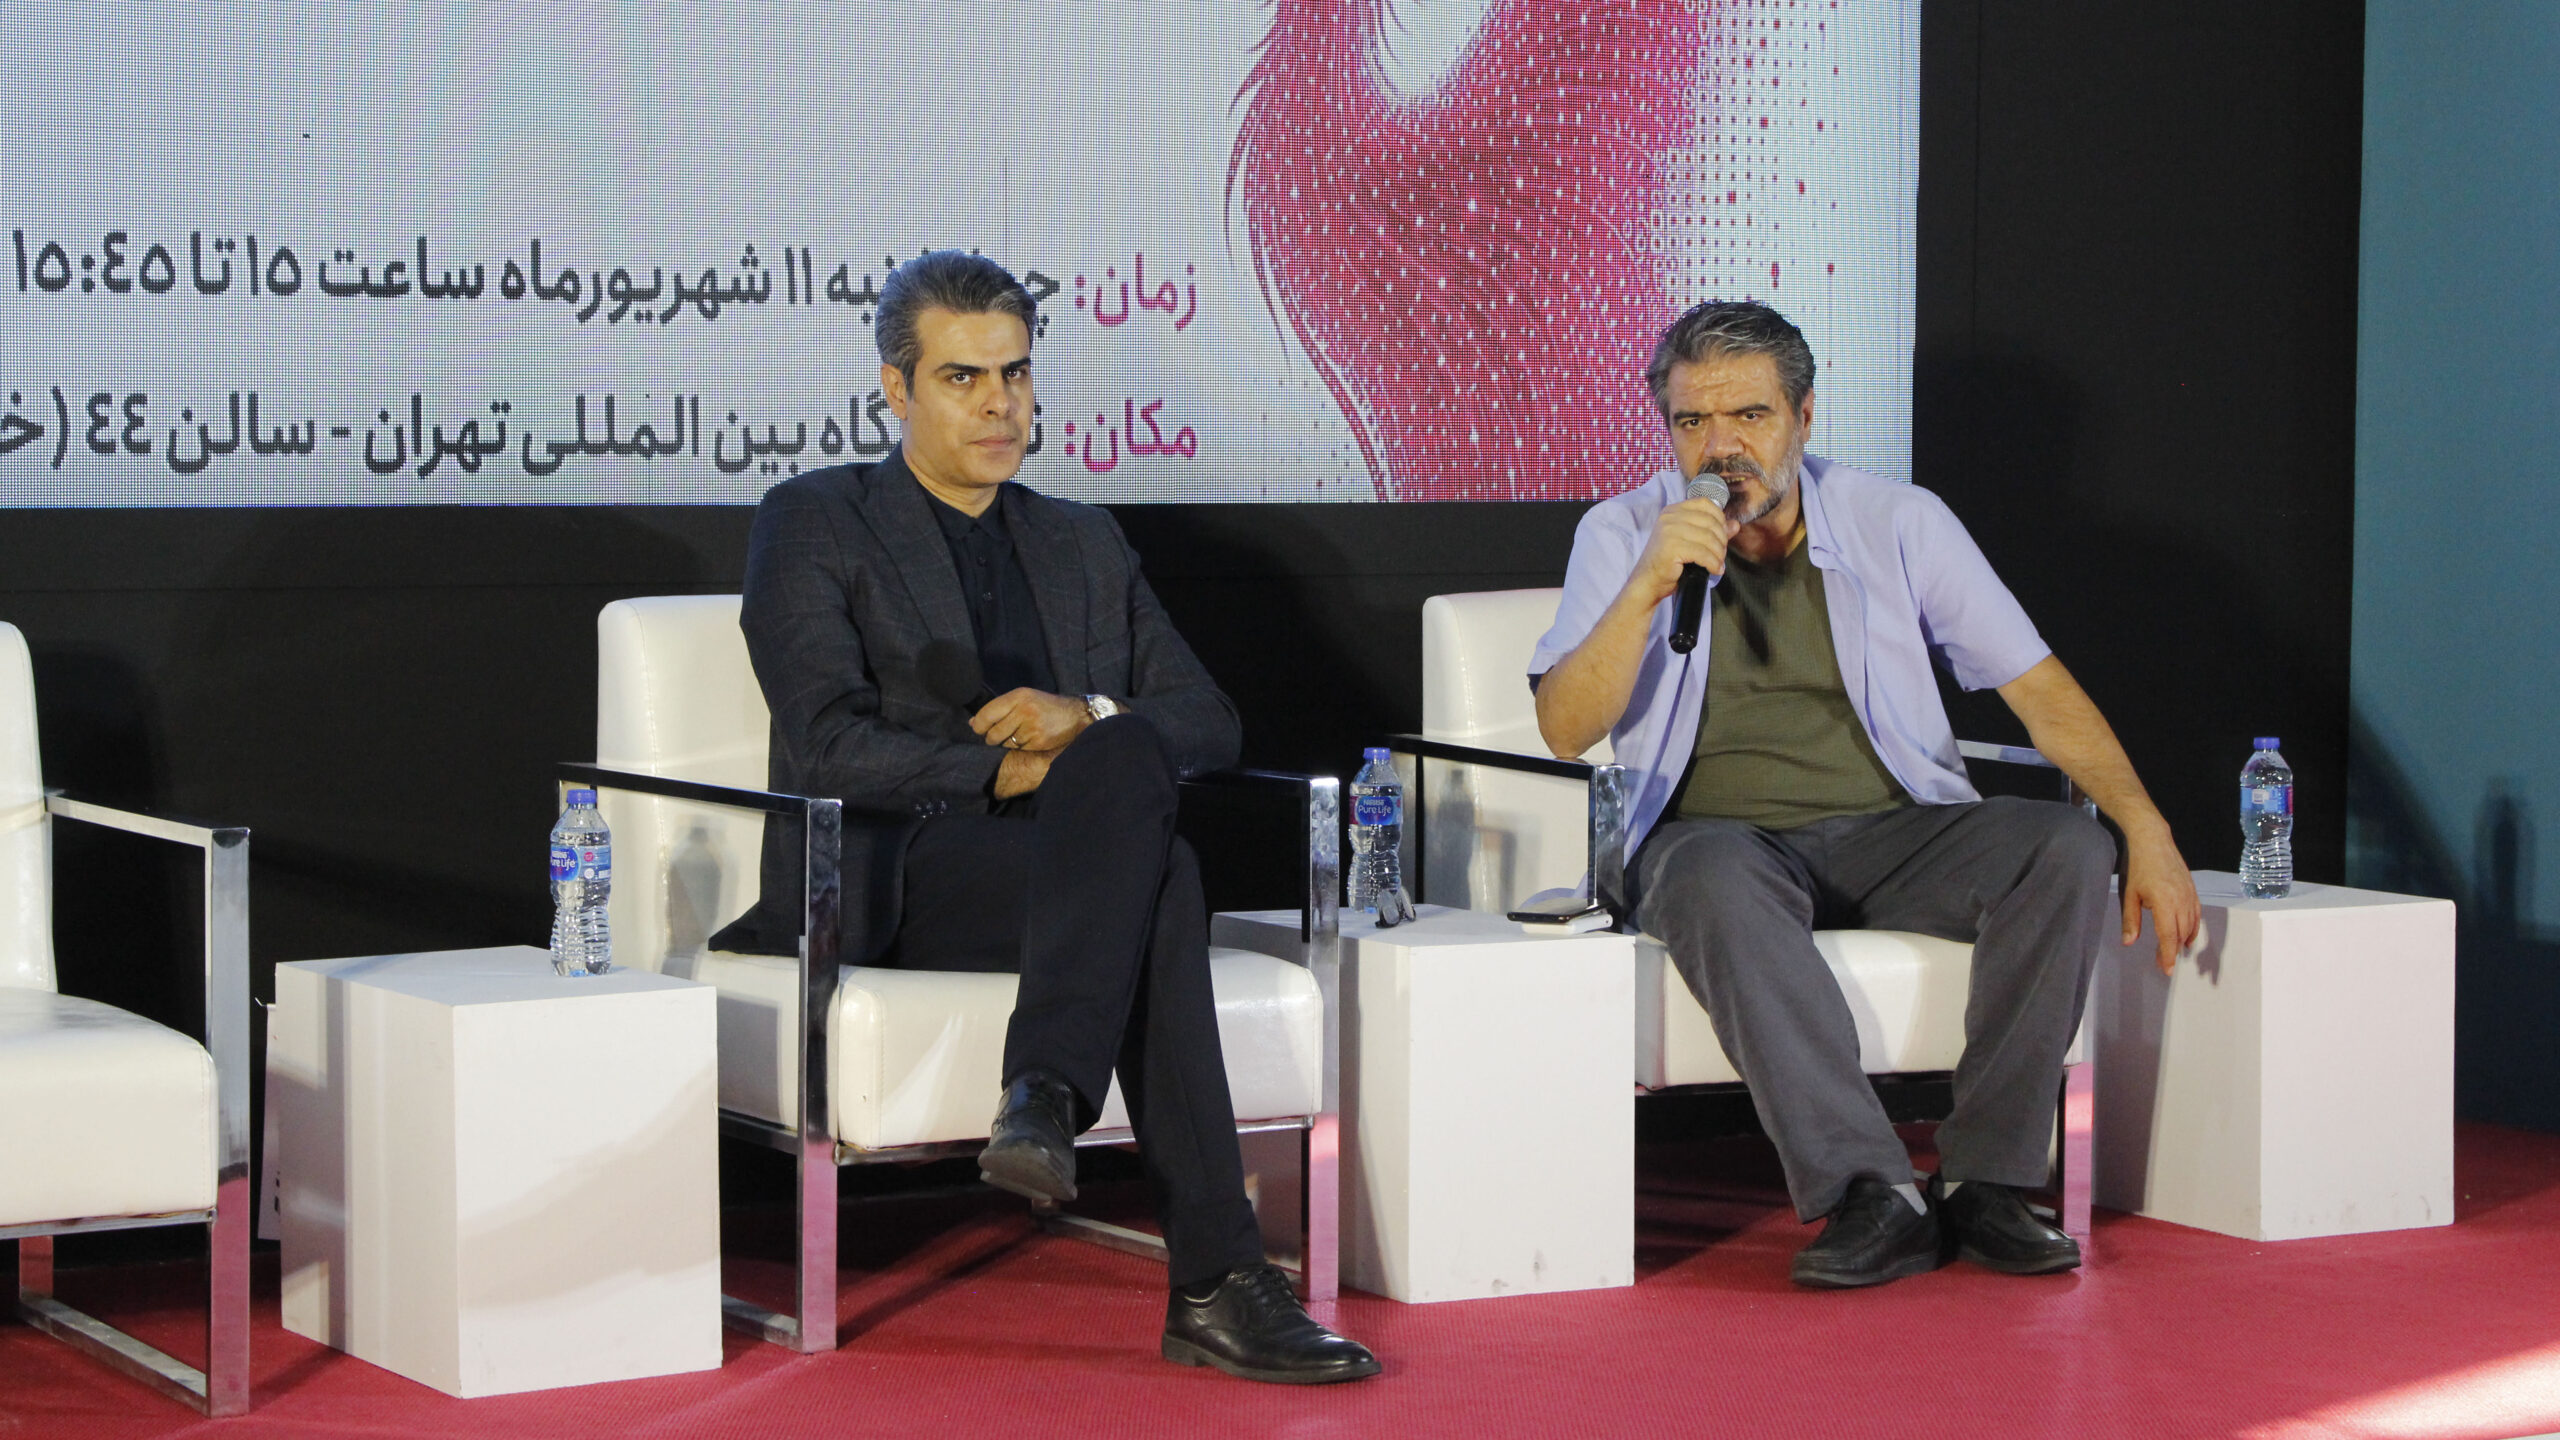
صادقی با اشاره به لزوم حرکت به سوی مدلهای نوین پوشش ریسک تصریح کرد: ما زمانی به سمت ابزارهای امنیت سایبری و بیمه میرویم که ریسکی متناسب با ارزش داراییمان احساس کنیم. نکته اساسی اینجاست که ما تنها با یک نقطه آسیبپذیر طرف نیستیم، بلکه با یک زنجیره ریسک مواجهیم؛ زنجیرهای که حتی خود شرکتهای ارائهدهنده امنیت سایبری را نیز در معرض آسیب و تهدید قرار میدهد.
وی بر ارزیابی مبتنی بر ارزش تأکید کرد و گفت: مدیران ارشد و فرماندهان امنیت سایبری باید ریسکها و داراییهای دیجیتال سازمان را نه بر اساس معیارهای سلیقهای، بلکه بر پایه ارزش مالی و سطح حساسیت تجاری اولویتبندی کنند تا بودجهریزی و منابع حفاظتی در جای درست مصرف شود.
کاغذها را دور بریزید؛ امنیت در میدان آزموده میشود
مدیر امنیت سایبری کاریزما با انتقاد صریح از رویکردهای فرمالیته و اکتفا به اسناد مکتوب خاطرنشان کرد: کسب مجوزها و تأییدیههای رگولاتوری گام اول و لازمی است، اما نباید پایان مسیر تلقی شود. از فردای اخذ مجوز، سازمان باید تمام توان خود را روی مانورهای واقعی و شبیهسازی عملیاتی حملات سایبری بگذارد. باید تعارفات را کنار بگذاریم؛ کاغذها و سندهای بایگانیشده را دور بریزید و در عمل زیرساخت را زیر آتش بگیرید.
وی در پایان، حفظ اعتماد عمومی را بزرگترین سرمایه هر سازمان دانست و یادآور شد: هر نهاد باید بداند چهار عمل اصلی و حیاتیاش برای حفظ آبرو، شهرت و اعتماد مشتریان در زمان حمله چیست. اگر در لحظه وقوع حادثه ندانیم که چگونه سرویسهای کلیدی را سرپا نگه داریم و اعتماد عمومی را نجات دهیم، تمام اقدامات پیشین بیاثر خواهد بود.












نظر شما چیست؟